Rescatamos un WordPress hackeado y lo volvimos rápido
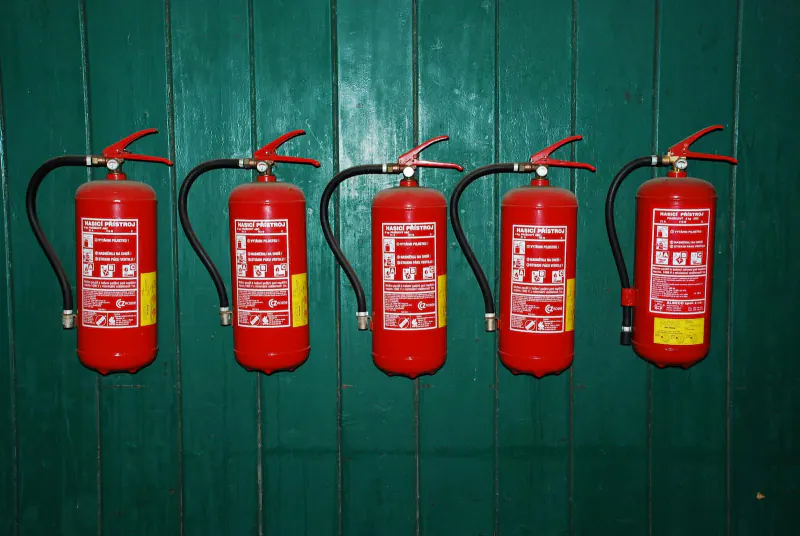
El sitio de Hidrantes y Rociadores del Norte mostraba páginas de casino en Google y tenía cuatro administradores que nadie había creado. Limpiamos el WordPress, cerramos los accesos, montamos respaldos y después lo cambiamos por un sitio estático que recuperó su lugar en Google.
- Industria
- Seguridad industrial
- Ubicación
- Torreón, Coahuila
- Año
- 2024
- Duración
- 6 semanas
- Servicios
- Desarrollo web, SEO
Para Hidrantes y Rociadores del Norte, empresa de sistemas contra incendio con oficinas en Torreón y Monterrey, limpiamos un WordPress hackeado (1,863 páginas spam, 4 administradores falsos y código malicioso), lo blindamos, configuramos respaldos y luego lo reemplazamos por un sitio estático. Google reindexó el sitio limpio en 14 días y las solicitudes de cotización subieron 89 %.
Dónde estaban
La empresa diseña, instala y da mantenimiento a redes de rociadores, hidrantes y sistemas de detección para naves industriales y comercios en La Laguna y Monterrey. Un día, un cliente de Monterrey les avisó que al buscarlos en Google salían resultados en japonés y anuncios de casino con su dominio.
Al revisar encontramos 1,863 páginas spam generadas, cuatro usuarios administradores desconocidos, un plugin de formularios sin actualizar desde 2020 y código ofuscado dentro del tema. Google había marcado el sitio, el correo del dominio caía en spam y el formulario de cotización llevaba semanas sin funcionar.
Qué hicimos
Primero, contención: respaldo forense, modo mantenimiento, cambio de todas las contraseñas y llaves, eliminación de los usuarios falsos y revisión de cada archivo contra copias limpias de WordPress y sus plugins. Borramos las páginas spam, limpiamos la base de datos y quitamos el plugin vulnerable.
Después blindamos: firewall de Cloudflare, autenticación en dos pasos, bloqueo de edición de archivos desde el panel y respaldos diarios cifrados fuera del servidor. Las 1,863 URL spam se respondieron con código 410 y pedimos revisión en Search Console para quitar la advertencia de seguridad. También configuramos SPF, DKIM y DMARC para que el correo dejara de caer en spam.
Con el sitio estable hicimos el rediseño: un sitio estático sin panel ni plugins que atacar, con páginas por sistema (rociadores, hidrantes, detección, extintores, mantenimiento conforme a la NOM-002-STPS) y por ciudad, más un formulario de cotización que pide tipo de inmueble y metros cuadrados. Conservamos las URL que tenían posiciones y trabajamos el SEO de cada servicio.
- Respaldo forense y reporte del incidente
- Limpieza de archivos, base de datos y usuarios
- Respuesta 410 a 1,863 URL spam
- Firewall, 2FA y respaldos diarios cifrados
- Solicitud de revisión en Search Console
- Sitio estático con páginas por sistema y por ciudad
- Formulario de cotización por tipo de inmueble
- Configuración de SPF, DKIM y DMARC
Cómo se construyó
- 01
Contención
Respaldo forense, cierre de accesos y eliminación de usuarios falsos.
Días 1–3 - 02
Limpieza
Archivos y base de datos limpios, 410 a URL spam y revisión en Search Console.
Semana 1 - 03
Blindaje
Firewall, 2FA, respaldos cifrados diarios y correo con SPF, DKIM y DMARC.
Semana 2 - 04
Rediseño
Sitio estático con páginas por sistema y por ciudad.
Semanas 3–5 - 05
Lanzamiento
Publicación, redirecciones 301 y monitoreo de indexación.
Semana 6
Los números
Google retiró la advertencia de seguridad en 9 días y a los 14 ya no quedaba ninguna página spam en el índice. A tres meses del rediseño, el sitio carga en 1.1 segundos en celular (antes 6.8) y aparece en primera página para búsquedas como "sistema contra incendio Torreón" y "mantenimiento de rociadores Monterrey".
Las solicitudes de cotización pasaron de 19 a 36 al mes, y como el formulario pide tipo de inmueble y metros, el área técnica llega a la visita con una idea clara del proyecto. En los 12 meses siguientes no hubo un solo incidente de seguridad.
“Nos daba vergüenza que un cliente nos dijera que en Google salíamos con anuncios de casino. Lo resolvieron rápido y nos explicaron qué pasó sin hacernos sentir tontos.”
Preguntas sobre este proyecto
¿Qué hago si mi sitio de WordPress fue hackeado?
¿Cuánto tarda Google en recuperar un sitio después de un hackeo?
¿Por qué cambiar WordPress por un sitio estático?
Más casos
¿Tu negocio necesita algo parecido?
Cuéntanos tu situación y te decimos qué haríamos, en cuánto tiempo y cómo lo mediríamos.
Respondemos en menos de 24 horas hábiles.